他在 Black Hat 抽獎中獎拿到一台 DGX Spark,裝了 Ollama、試了幾個模型,然後在 Reddit 發文:「有誰能幫我找到一個用途,不然我要賣掉它。」這篇帖子在 r/LocalLLM 獲得 42 個 upvote、89 則留言。
這篇整理 DGX Spark 在資安工作的具體用途,包括:為什麼資安場景特別適合本機推論、哪些任務有實際效益、以及需要多大的模型才能做到這些事。
這篇適合誰看
- 資安研究員考慮買 DGX Spark 做研究工具
- 企業 SOC 或 CISO 評估本機 AI 輔助的可行性
- 滲透測試人員想用大模型輔助漏洞分析
- 對「AI + 資安」這個組合有興趣的工程師
資安場景為什麼特別需要本機推論
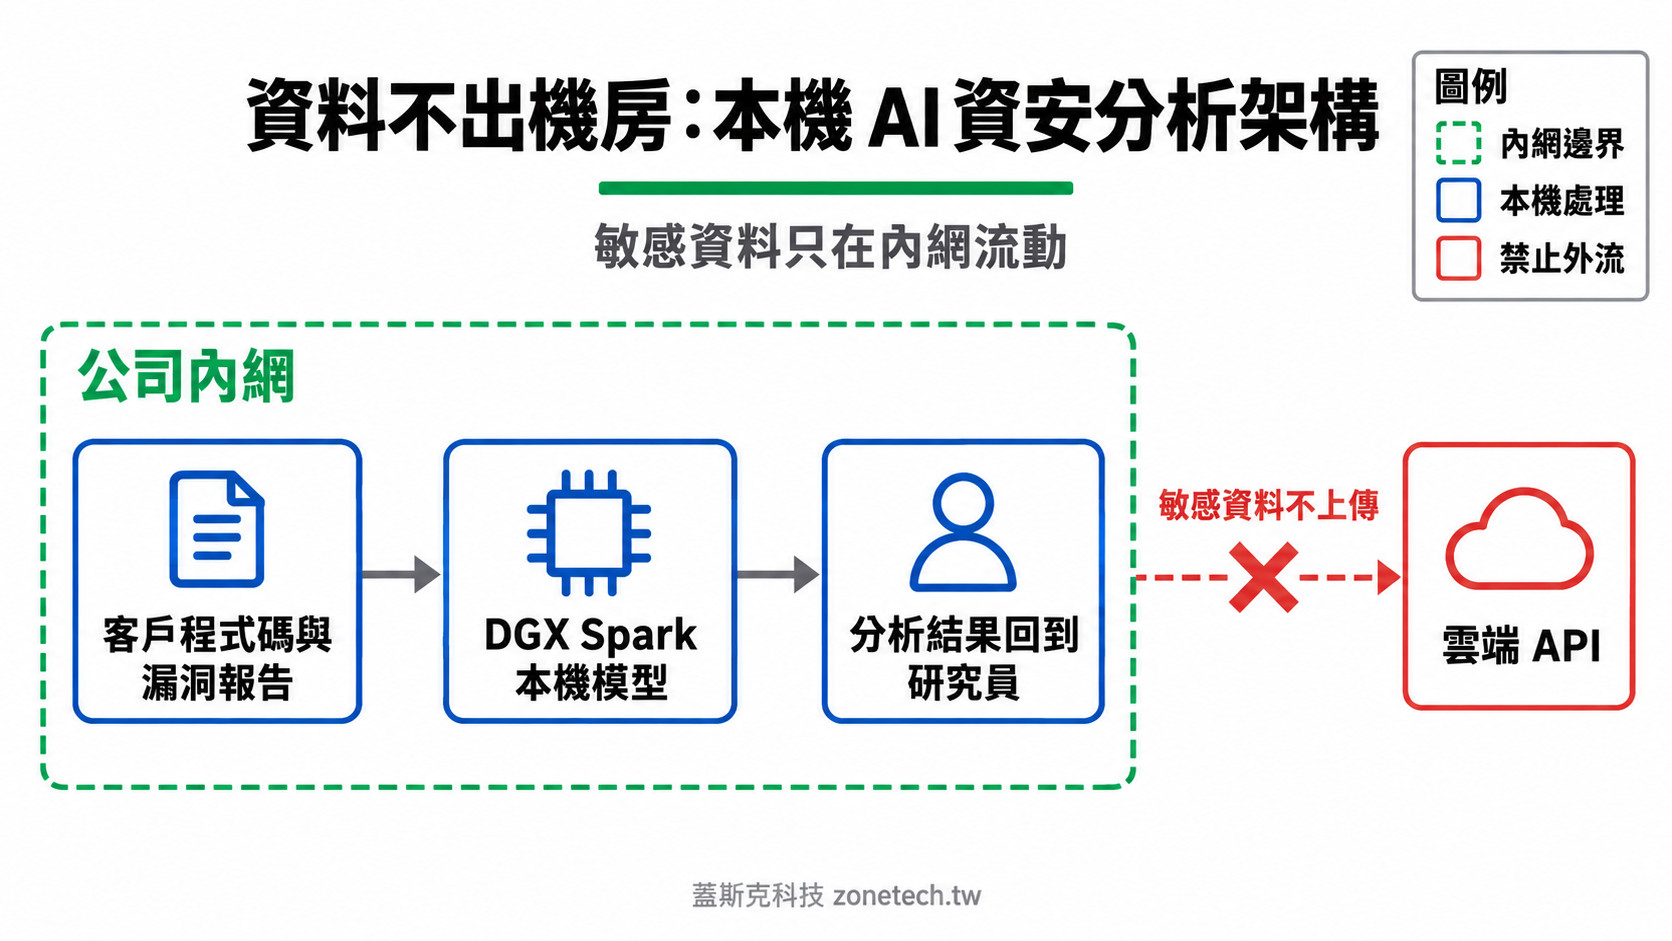
大多數工作負載選擇本機還是雲端是成本問題,但資安工作往往是合規問題:你不能把客戶的漏洞報告、CTF 題目的解題思路、公司的系統架構圖傳給 OpenAI 或 Anthropic 的 API 做分析。DGX Spark 讓你跑 frontier 等級的模型且資料完全不出機房。
五個資安工作的實際用途
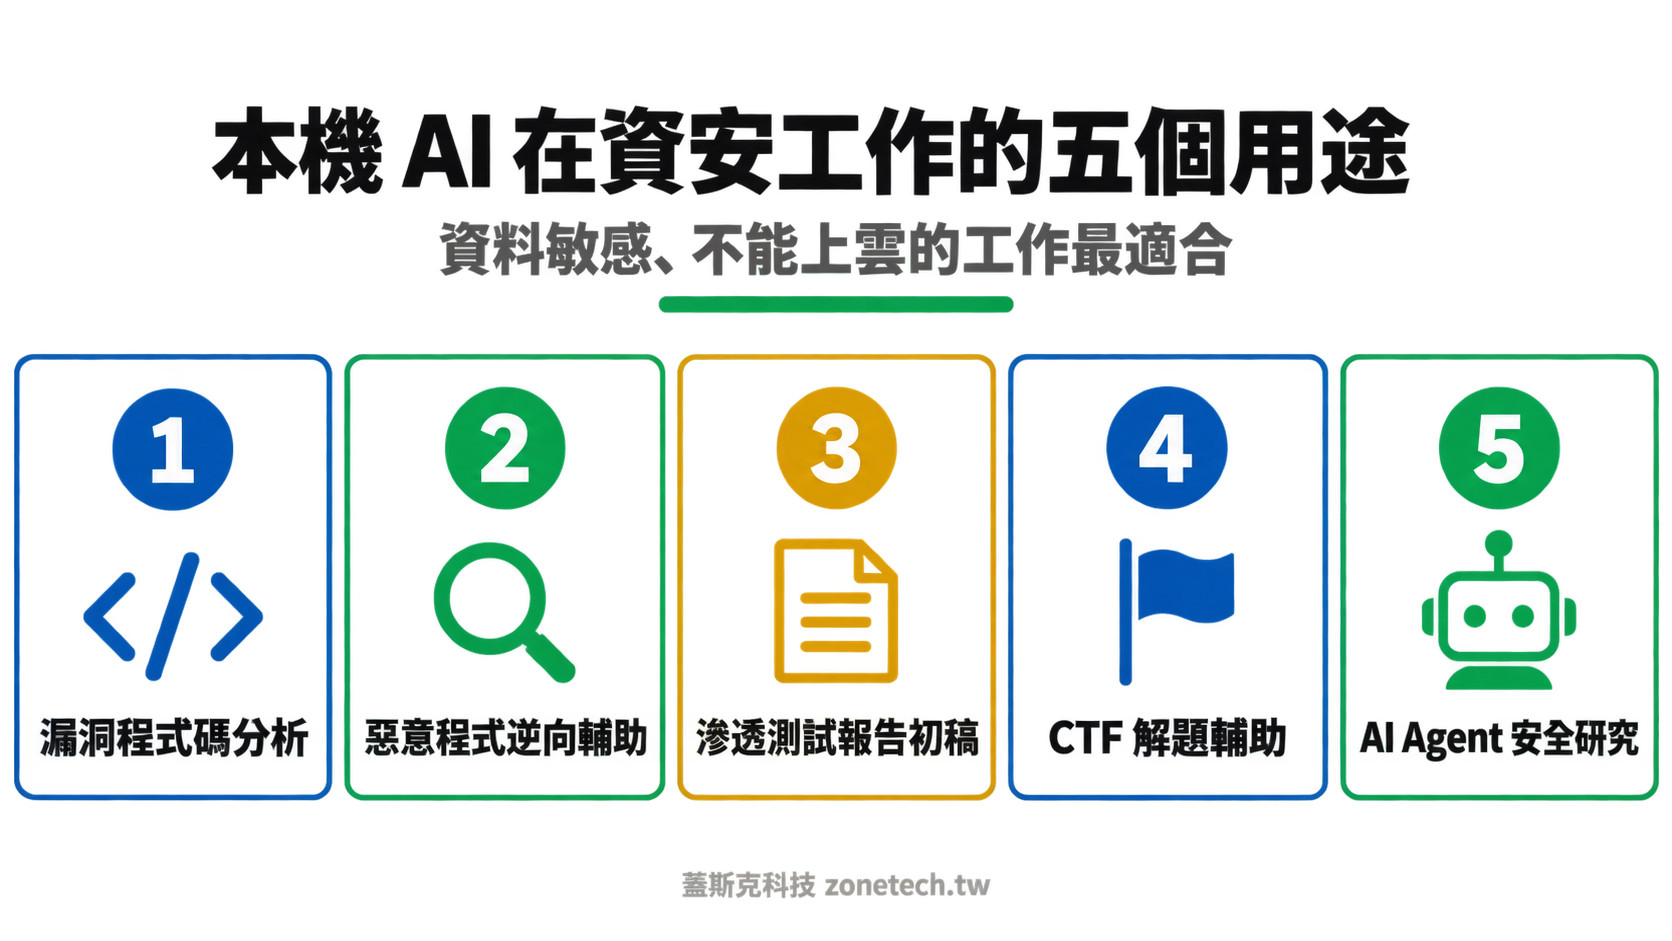
1. 漏洞程式碼分析
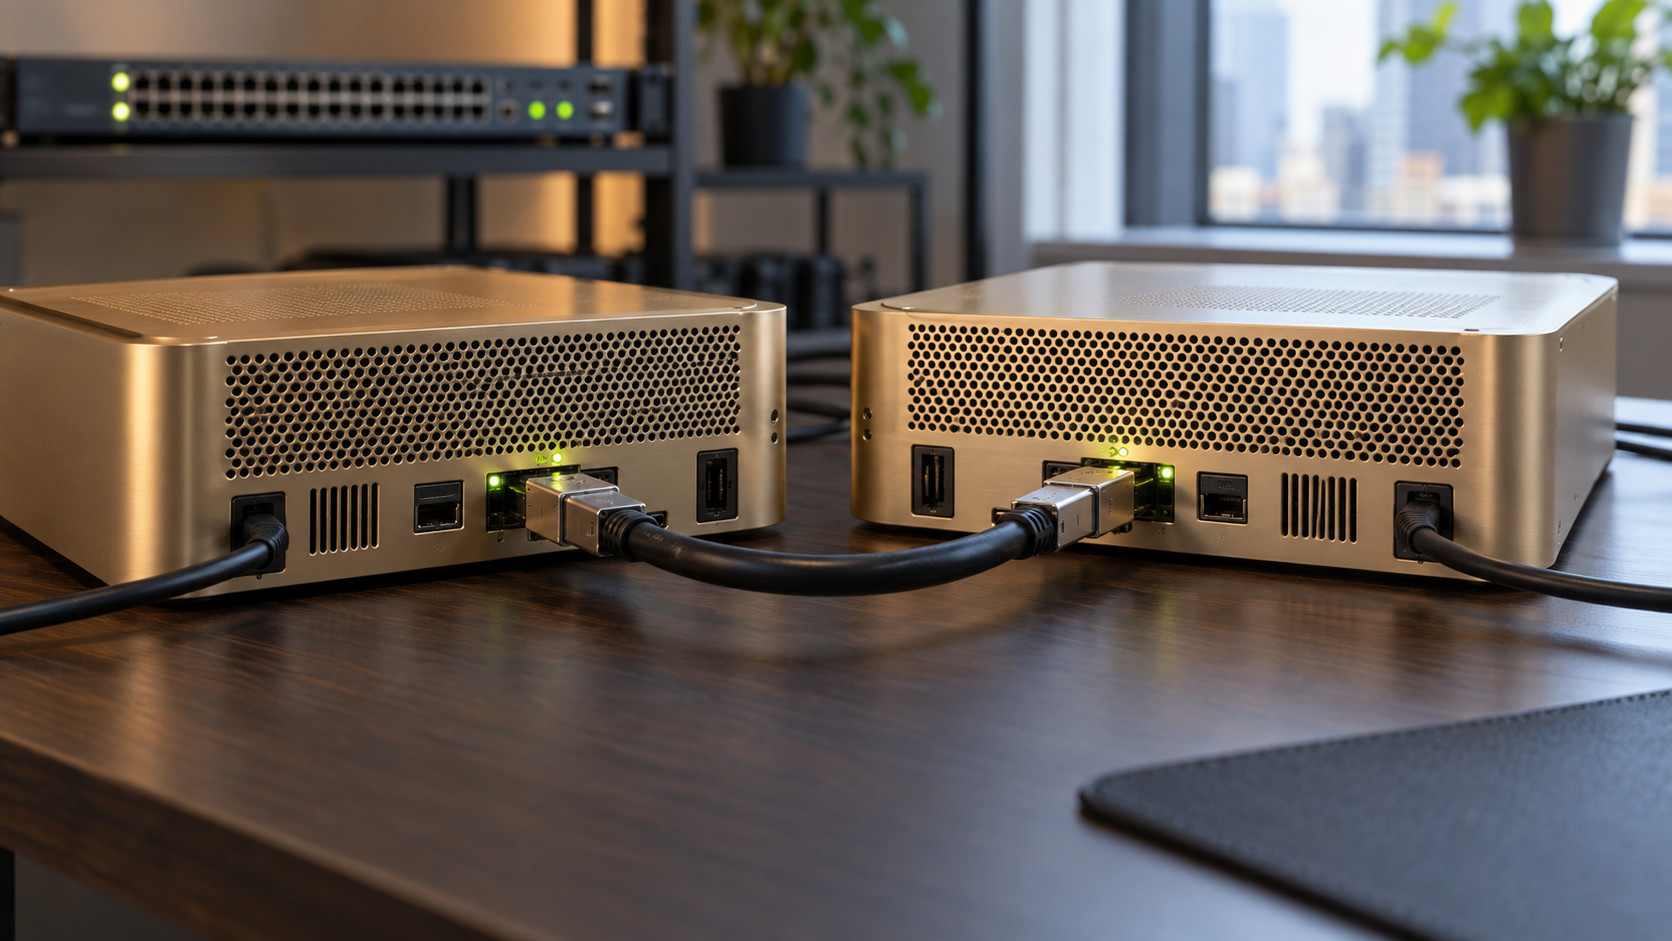
把客戶的程式碼倒進 DeepSeek V4.1 Flash 或 Qwen3.8-Flash-Next,請它找 OWASP Top 10 和 CVE 類型的漏洞。這些是 frontier 等級模型才能做好的任務,需要長 context(把整個 codebase 丟進去)和高品質的推理能力。2x DGX Spark 的 600k context window 在這裡非常關鍵。
2. 惡意軟體逆向輔助
把 disassembly 輸出或 decompiled C 程式碼丟給模型,讓它解釋函數用途、識別常見的 malware 模式(C2 通訊、持久化機制、加密方式)。這個工作流程在本機推論下完全安全,不會因為 prompt 內容觸發 API 服務的安全過濾。
3. 滲透測試報告生成
把 Burp Suite log、nmap 掃描結果、漏洞利用細節餵給模型,讓它生成標準格式的滲透測試報告。模型負責整理和排版初稿,判斷仍然由測試人員負責。
4. CTF 解題輔助
在 CTF 競賽中,快速分析不熟悉的演算法、解碼奇怪的格式、推理密碼學挑戰。本機推論的優勢是沒有費率限制,你可以不限次數地送 prompt、調整思路,不用擔心耗盡月配額。
5. AI Agent 安全研究
這代表研究 AI agent 本身的安全性(prompt injection、agent hijacking、tool call 濫用)是一個需要完全本機環境的重要研究方向。
需要什麼規格
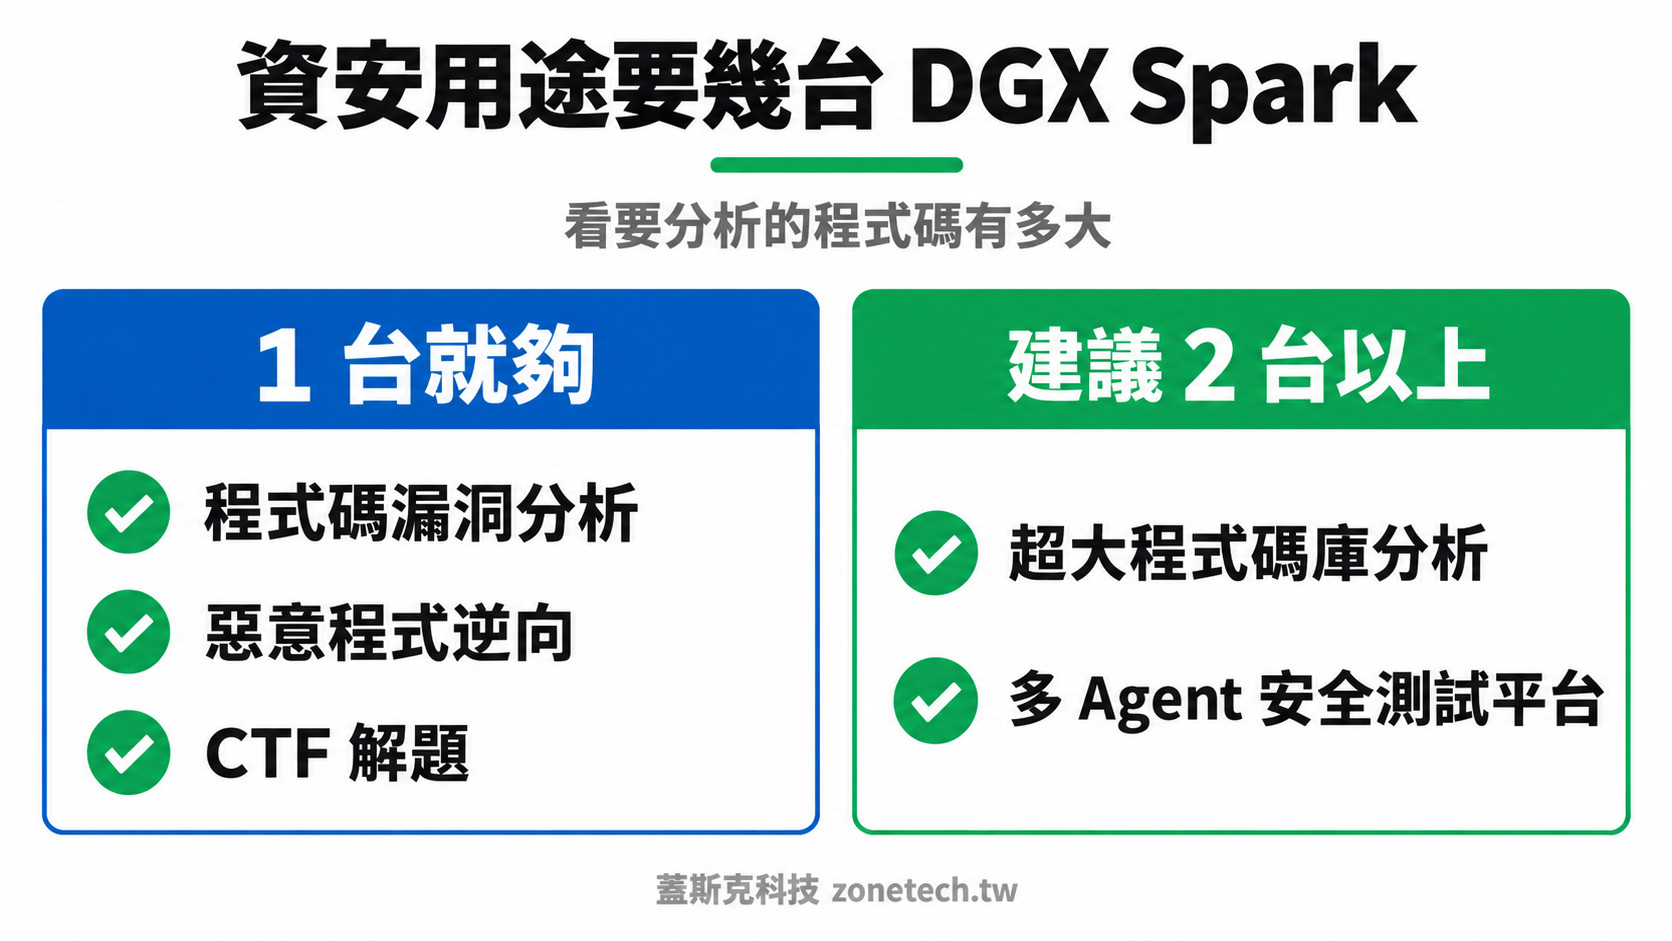
| 任務 | 推薦模型 | 最低配置 | 理由 |
|---|---|---|---|
| 程式碼漏洞分析 | Qwen3.8-Flash-Next 或 DeepSeek V4.1 | 1x Spark | 長 context + 推理能力 |
| 惡意軟體逆向 | Qwen3.8-27B 或更大 | 1x Spark | 速度和品質平衡 |
| 大型 codebase 分析(500k+ context) | DeepSeek V4.1 Flash 全速 | 2x Spark | 需要 600k context |
| 多 agent 安全測試平台 | 多個模型並行 | 2x–4x Spark | 並發推論需求 |
Black Hat 中獎的 Reddit 用戶 Starz1428 裝了 Ollama 和 OpenClaw 試用後,覺得這些事 Claude Code 或 Codex 也做得到;但因為自己做資安、agentic hacking 的威脅快要出現,他還是想留下這台機器。資安用戶買 DGX Spark 的理由通常是研究環境,不是速度。資料來源:Reddit r/LocalLLM 串 1w15nc9、1vivtcm。
開源資安工具整合
DGX Spark 跑的是 Ubuntu ARM64,大多數 Linux 資安工具可以直接用,包括:
- Metasploit:ARM64 版本可用,可以和本機 LLM 整合做 automated exploitation 研究
- Ghidra:跑在 ARM64 Java,搭配 LLM API(本機 OpenAI 相容端點)做自動化分析
- Burp Suite Community:Java 版本可在 ARM64 上運行
- Hermes agent:搭配 MCP 工具呼叫,建立自動化安全掃描 + 報告生成管道
結論
資安工作的核心矛盾是:你需要最強的 AI 輔助,但你的工作內容最不能送上雲端。DGX Spark 解決了這個矛盾。對於每天處理敏感客戶資料、需要長 context 分析大型 codebase、以及在建立自動化安全研究管道的資安從業者來說,本機 frontier 模型推論是最符合工作需求的方案。
立即開始:把 AI 留在自己的網路裡
蓋斯克科技協助資安與研發團隊建置地端 AI 環境,讓敏感資料不用送上雲端。
我們提供:
- 依分析對象與 context 長度決定機型與台數
- 地端模型與現有工具鏈整合
- 網路隔離、防火牆規則與存取控管
- 資料不出境的部署與稽核建議
客戶的漏洞報告與程式碼,不能送上雲端?
把你的分析流程與資料敏感度告訴我們,我們協助規劃地端 AI 的部署與隔離方式。
預約地端 AI 資安評估 免費預約諮詢電話:02-2717-1019 LINE:@zonetech
關於作者
黃俊凱 Gask Hung|蓋斯克科技創辦人,曾任 D-Link 網路研發工程師、QNAP 雲端儲存應用工程師/專案經理,近期投入地端 LLM 導入評估。完整作者介紹
延伸閱讀:AI 防火牆建置指南|地端 LLM 建置完整指南|買一台還是兩台?DGX Spark 1x vs 2x 效能對決|DGX Spark 最佳模型推薦:1x / 2x / 4x 配置清單